D'CASTLE
랜섬웨어 프랜차이즈 RaaS 구조, 당했을 때 순서와 안 당하는 법까지
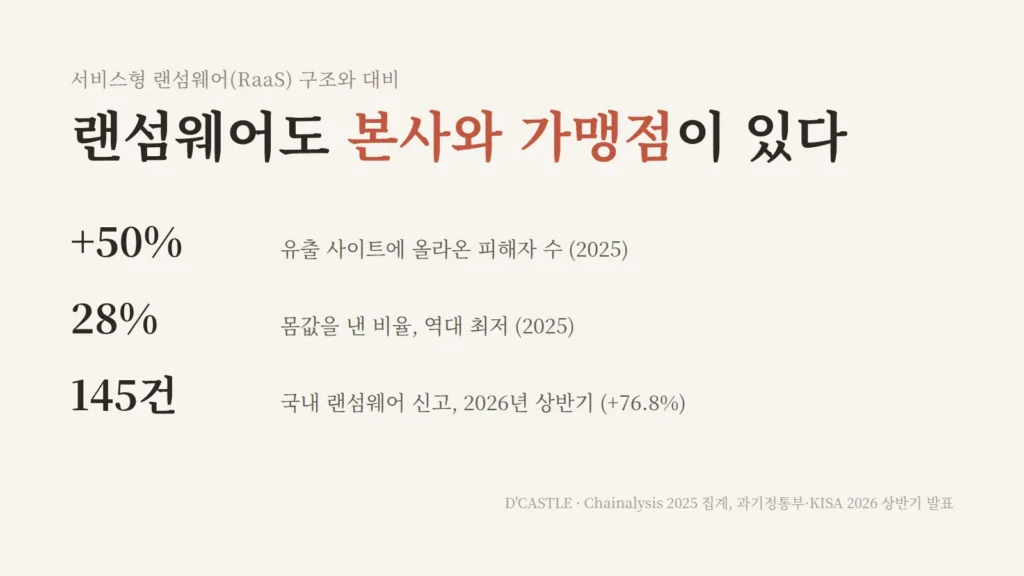
랜섬웨어에도 본사와 가맹점이 있다.
랜섬웨어를 만드는 쪽과 실제로 남의 컴퓨터를 뚫는 쪽이 따로 있고, 몸값은 나눠 갖는대. 이걸 서비스형 랜섬웨어, RaaS(Ransomware as a Service)라고 부른다.
구조와 숫자, 실제로 멈춘 곳을 정리하고, 제일 궁금했던 두 가지 당했을 때 뭘 순서대로 해야 하는지와 안 당하려면 뭘 해둬야 하는지는 길게 팠다.
랜섬웨어 프랜차이즈는 이렇게 굴러간대
랜섬웨어는 파일을 잠가놓고 몸값을 요구하는 악성코드다.
Microsoft 보안 블로그(2022년 5월)를 보면 이 바닥은 역할이 잘게 쪼개져 있다. Microsoft는 이걸 “긱 이코노미(gig economy)”라고 불렀는데, 나한텐 프랜차이즈가 더 와닿았다.
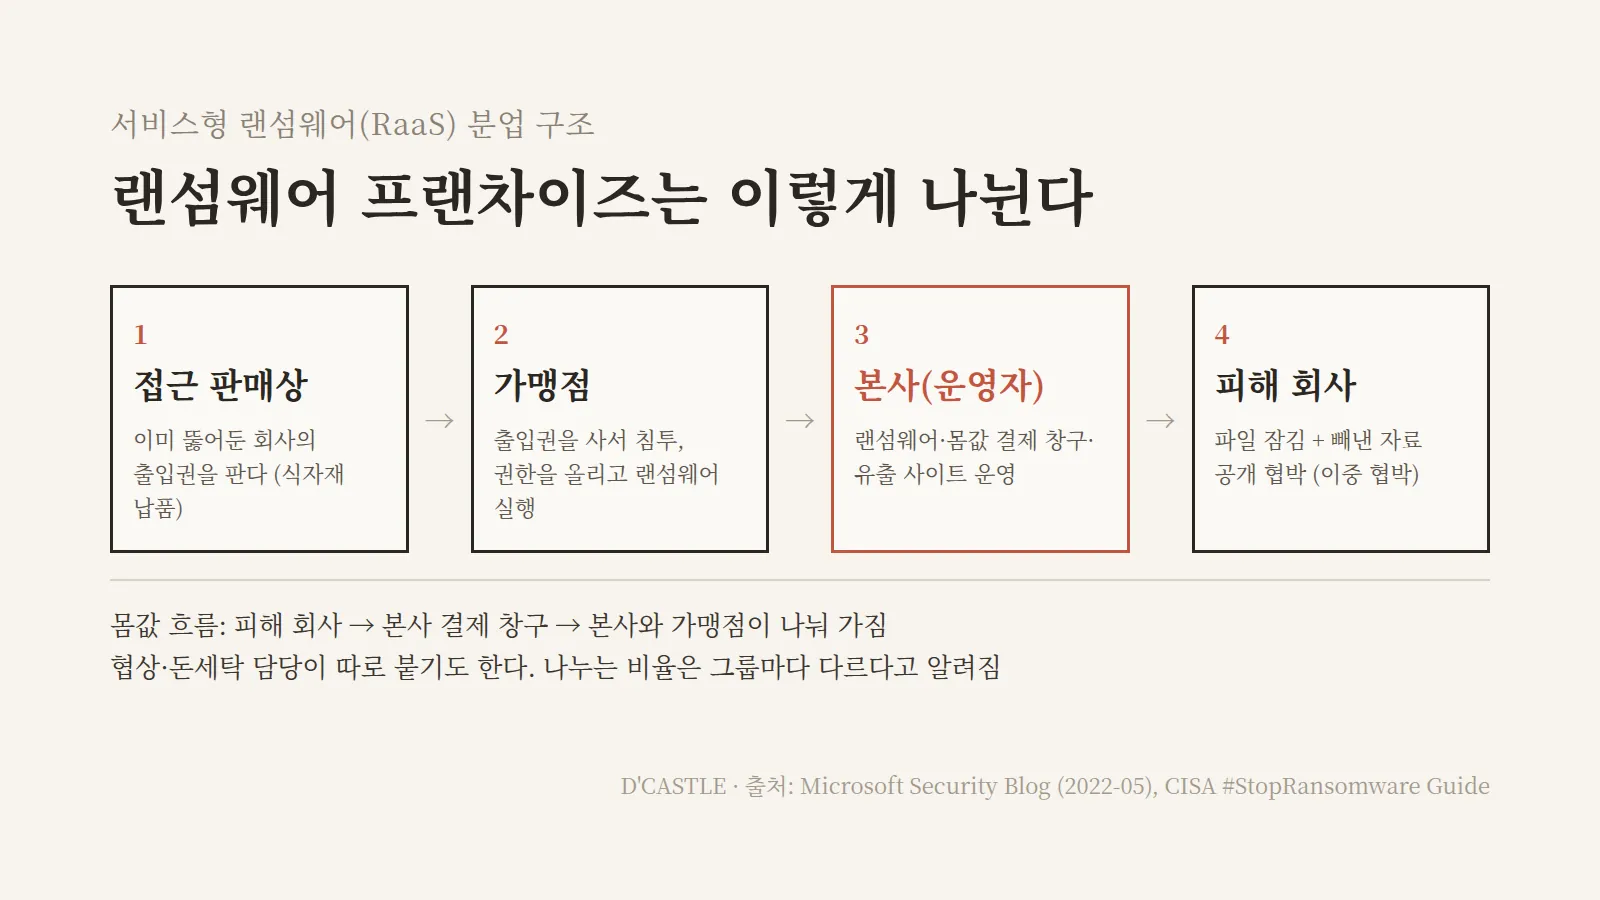
- 본사(운영자): 랜섬웨어 프로그램과 몸값 결제 창구를 만들고 관리한다. 훔친 자료를 올리는 유출 사이트와 협상까지 맡는 곳이 많대.
- 가맹점(제휴 공격자): 실제로 회사 네트워크에 들어가서 권한을 올리고 랜섬웨어를 실행한다. 몸값은 본사와 나눈다.
- 식자재 납품(접근 판매상): 이미 뚫어둔 회사의 출입권을 판다. 가맹점은 그걸 사서 들어간다.
- 그 밖에: 협상, 돈세탁 담당이 따로 붙는대.
나누는 비율은 그룹마다 다르다고 한다. 유명한 LockBit은 본사가 몸값의 20%를 가져가고 나머지는 가맹점 몫이었다고 알려졌다.
협박도 두 겹이다. 미국 사이버보안청(CISA) 가이드는 파일을 잠그고 빼낸 자료까지 공개하겠다고 겁주는 걸 이중 협박이라고 부른다.
비전공 바이브코더 눈높이로 한 줄로 줄이면, 기술이 없어도 출입권을 사서 끼어들 수 있게 만든 구조다.
(틀린 데 있으면 살살 알려주길)
숫자로 보면 공격은 늘고 내는 곳은 줄었다
블록체인 분석 회사 Chainalysis의 2025년 집계(2026년 2월 발표)를 보면 흐름이 묘하다.
- 유출 사이트에 올라온 피해자 수: 전년보다 약 50% 늘었다.
- 몸값을 낸 비율: 28%, 역대 최저래.
- 몸값 총액: 약 8억 2천만 달러로 전년보다 약 8% 줄었다. 2년 연속 감소다.
- 낸 곳의 몸값 중앙값: 12,738달러에서 59,556달러로 4.7배쯤 뛰었다.
공격이 늘었다, 아니, 정확히는 유출 사이트에 이름이 올라간 피해자가 늘었다. 그런데 내는 곳은 줄었고, 낸 곳은 더 크게 냈다. 🤔
다들 안 내니까 큰 데를 노리는 흐름인가 보다.
(범죄 쪽에도 객단가가 있었다)
접근 판매상한테 간 돈도 2025년 최소 1,400만 달러래. 이쪽 거래가 늘면 약 30일 뒤에 랜섬웨어 지불과 유출 게시가 느는 경향이 있다고 한다. 출입권이 팔리고 한 달쯤 지나 문이 열리는 셈이다.
국내도 방향이 같다. KISA 발표 기준으로 2025년 국내 기업·기관 랜섬웨어 신고는 274건, 전년보다 40.5% 늘었다.
2026년 상반기만 보면 145건이다. 과기정통부와 KISA는 작년 상반기 82건보다 76.8% 늘었다고 발표했다.
병원·공장·서점이 멈췄던 장면
회사 얘기 같은데, 멈추는 건 결국 생활이더라.
- 병원: 2024년 6월 런던 병리검사 업체 Synnovis가 당하자 런던 병원들의 수술과 혈액 매칭이 꼬였다. NHS 런던 공지 기준으로 첫 주에만 수술 800건 넘게 취소됐다.
- 공장: 2025년 9월 일본 아사히그룹은 주문·출하 시스템이 멈추면서 공장 생산까지 차질이 났다.
- 서점: 2025년 6월 예스24는 사이트와 앱이 며칠 멈췄고, 8월에 한 번 더 공격을 받았다.
- 보증: 2025년 7월 SGI서울보증은 전산이 사흘가량 마비돼 전세보증 같은 업무가 밀렸다.
예스24 건은 KISA 보고서가 주요 데이터를 밖에 따로 백업해두지 않은 점을 가장 큰 문제로 짚었다고 보도됐다.
남 얘기로 안 들린다. 내 노트북에도 똑같이 걸리는 말이라서.
잡는 쪽도 움직인다. 2024년 2월 영국 국가범죄청(NCA) 발표로는 국제 공조로 LockBit 유출 사이트를 장악했고, 가맹점 194곳과 복호화 키 1,000개를 확인했다.
그런데 며칠 만에 새 사이트로 돌아왔다는 보도가 나왔다. 분업 구조라 간판만 바꿔 다는 게 어렵지 않은 모양이다.
뚫린 길, 그리고 내고도 안 끝난 길
사례 하나를 길게 보면 대비할 게 보인다. 미국 의료비 결제 회사 Change Healthcare를 모회사 CEO의 2024년 5월 상원 서면 증언으로 따라가면 이렇다.
- 2024년 2월 12일, 훔친 계정으로 원격 접속 포털에 들어왔다. 그 포털엔 다중 인증(MFA)이 없었다.
- 공격자가 백업 시스템까지 잠갔다. 그래서 복구가 늦어졌다.
- 회사는 몸값 2,200만 달러를 냈다. CEO가 증언에서 직접 인정했고, “가장 어려운 결정 중 하나”였다고 했다.
여기서 안 끝났다. 보도에 따르면 지불 뒤 가맹점이 “본사가 몫을 안 주고 잠적했다”고 주장했고, 다른 그룹 이름으로 공개 협박이 또 왔다.
뒤집으면 대비 3종 세트가 나온다.
- 원격 접속엔 2단계 인증
- 백업은 랜섬웨어 손이 안 닿는 곳에
- 몸값은 내도 끝난다는 보장이 없다
내 노트북이 잠기면
그래서 상상해봤다. 내 노트북이 잠기고 화면에 몸값 안내가 뜨면?
답은 바로 나왔다. 아 진짜, 가져가라 해. 괘씸해서 돈 안 준다 ㅋㅋㅋ
(입은 이미 협상 결렬)
내가 낼 몸값은 0원이다. 배짱 같지만 믿는 구석이 있다.
중요한 프로젝트들은 다 깃허브에 커밋·푸쉬돼 있다. 노트북이 통째로 잠겨도 프로젝트는 노트북 밖에 한 벌 더 있다는 얘기다.
사진과 영상은 구글 드라이브에 있다. 파일도 중요한 것만 골라서 구글 드라이브에 둔다.
괘씸해서 안 준다는 건 감정인데, 기관들 권고도 방향이 같더라. FBI는 내도 복구 보장이 없고 다음 공격만 부추긴다며 몸값 지불을 지지하지 않는다고 적어뒀다.
No More Ransom 한국어 첫 화면에도 이렇게 적혀 있다.
랜섬웨어 감염시 원칙적으로 해커에게 돈을 지불해서는 안됩니다.
다만 ‘중요한 것만 선별’이라는 말이 조금 걸린다. 고르지 않은 파일은 노트북에만 있으니까. 이건 아래 3-2-1에서 다시 본다.
당했을 때 순서
CISA의 랜섬웨어 대응 체크리스트에 FBI·No More Ransom 안내를 붙여서, 개인 노트북 기준으로 옮기면 이렇다.
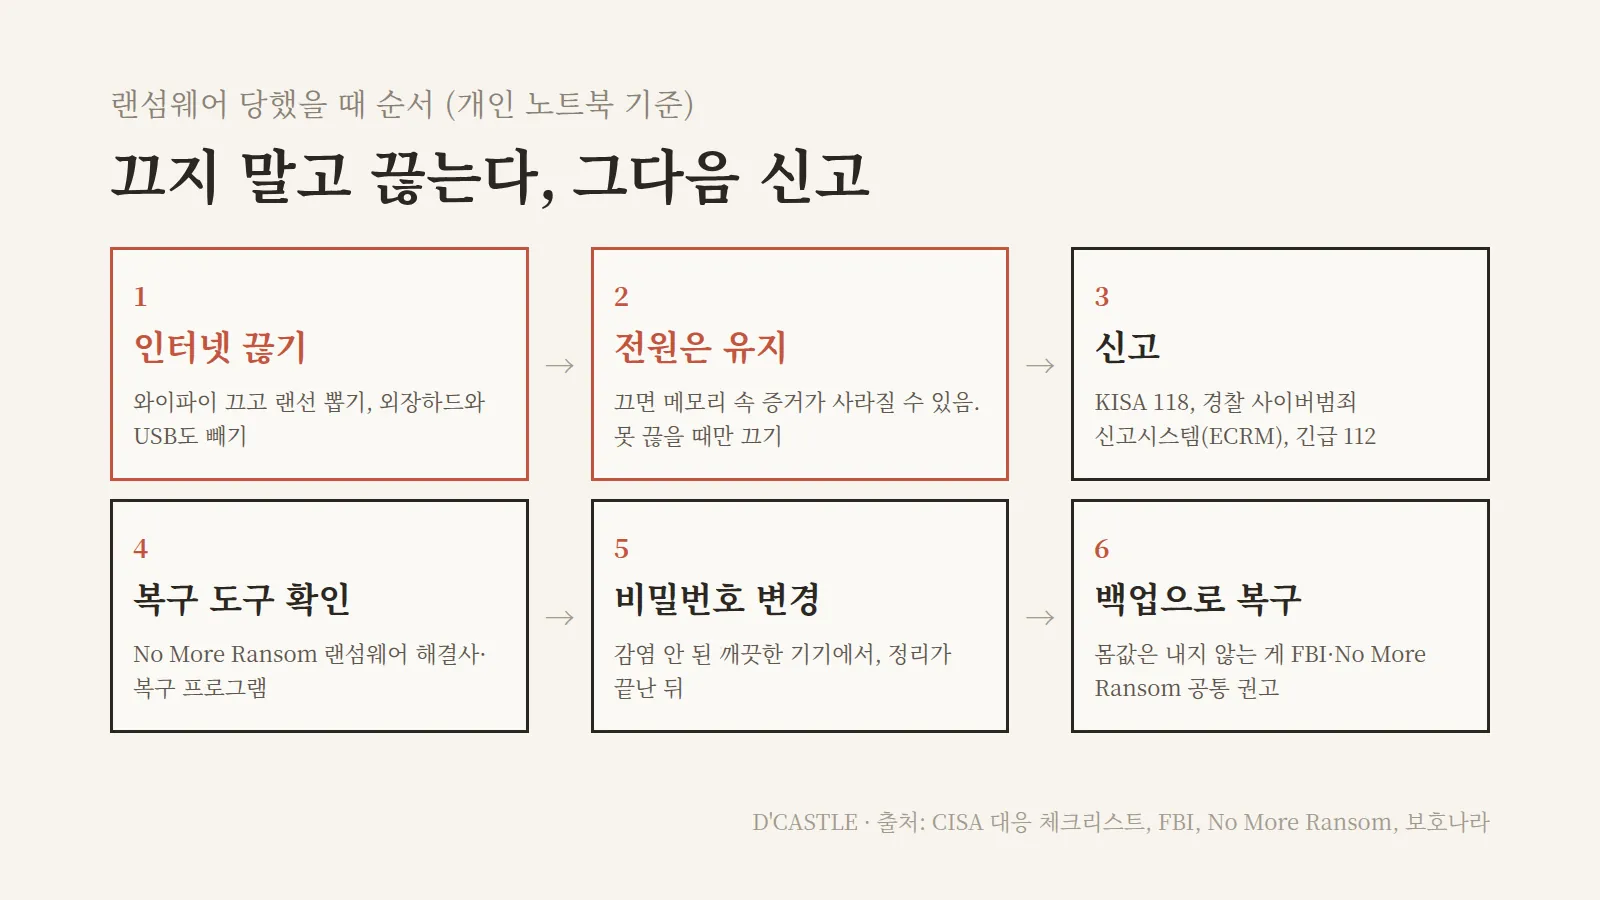
- 인터넷부터 끊는다. 와이파이를 끄고 랜선을 뽑는다. 꽂혀 있는 외장하드나 USB도 뺀다. CISA는 감염된 기기를 “즉시 격리”하라고 하고, FBI는 백업을 컴퓨터에 연결해두지 말라고 한다.
- 전원은 바로 끄지 않는다. CISA 체크리스트로는 네트워크에서 뗄 수 없을 때만 쓰는 최후 수단이래. 전원을 끄면 메모리에 남은 흔적, 그러니까 증거가 사라질 수 있어서다.
- 신고한다. KISA 보호나라 상담은 118, 경찰은 사이버범죄 신고시스템(ECRM), 급하면 112다.
- 복구 도구가 있는지 본다. 유로폴 등이 운영하는 No More Ransom에 ‘랜섬웨어 해결사’와 ‘복구 프로그램’ 메뉴가 한국어로 있다. 모든 랜섬웨어에 해결책이 있진 않고, 도구가 계속 추가된대.
- 비밀번호는 깨끗한 기기에서 바꾼다. CISA는 계정 정보가 통째로 털리는 일이 흔하다며, 재설정은 환경을 깨끗이 정리한 다음에 하라고 한다.
- 복구는 백업에서 하고, 몸값은 안 낸다. CISA는 오프라인 백업에서 되살리되 깨끗하게 다시 세운 시스템이 또 감염되지 않게 조심하라고 한다.
1번과 2번이 헷갈리기 쉽다. 끄는 게 아니라 끊는 거다.
구글 드라이브·깃허브로 되돌리기
구글 드라이브
구글 드라이브 고객센터를 보면 올린 파일은 이전 버전이 남는다. 다만 “30일이 지났거나 최신 버전이 100개인 경우” 지워질 수 있다. ‘영구 보관’에 체크해둔 버전은 안 지워진대.
랜섬웨어 전용 기능도 2026년 3월 30일 정식 출시됐다. 데스크톱용 Drive가 랜섬웨어 같은 변경을 감지하면 동기화를 멈추고, 웹에서 여러 파일을 멀쩡했던 시점으로 한 번에 되돌린다.
되돌리는 복원은 개인 구글 계정도 되지만, 동기화를 자동으로 멈추는 감지는 유료 Workspace 요금제 목록에만 있다.
동기화를 멈추게 만든 건 손상된 파일이 클라우드로 퍼지는 걸 막으려고래. 노트북 폴더를 그대로 동기화하는 방식이면 잠긴 파일도 올라갈 수 있다는 얘기다.
그러면 개인 계정에선 이전 버전이 남는 30일 안에 알아채는 게 관건이겠다.
깃허브
깃허브에 푸쉬된 커밋은 내 노트북이 아니라 깃허브 서버에 있다. 노트북이 잠겨도 깨끗한 컴퓨터에서 저장소를 다시 받으면 된다.
빈칸은 두 개다.
- 푸쉬 안 한 작업: 커밋만 하고 안 올렸거나 아직 커밋 안 한 건 노트북에만 있다.
- 깃허브 계정: 계정 정보가 털리면 저장소도 위험하니 문단속 대상이다. 깃허브는 2023년 3월부터 코드를 올리는 모든 사용자에게 2단계 인증을 의무로 걸었다.
안 당하는 법, 문단속과 3-2-1
문단속 세 가지
- 업데이트: 윈도우, 브라우저, 앱을 최신으로. FBI 예방 팁 첫 줄이다.
- 2단계 인증: 구글, 깃허브, 메일부터. Microsoft는 ‘승인’ 버튼만 누르는 방식보다 화면의 번호를 맞추는 방식을 권한다.
- 원격 접속 문 닫기: CISA는 원격 데스크톱(RDP)을 인터넷에 그대로 열어두지 말라고 한다. Change Healthcare도 원격 접속 포털로 뚫렸다.
윈도우 ‘제어된 폴더 액세스’
윈도우에 랜섬웨어용 기능이 기본으로 들어 있는데 기본값이 꺼짐이다. 있는데 꺼져 있다니 허허.
Microsoft 문서에 따르면 신뢰된 앱만 보호 폴더의 파일을 바꿀 수 있게 막는 기능이고, Windows 11 Home에도 있대.
Microsoft 한국어 문서에 적힌 경로는 이렇다.
- Windows 보안 → 바이러스 및 위협 방지
- ‘바이러스 및 위협 방지 설정’에서 설정 관리
- ‘제어된 폴더 액세스’에서 제어된 폴더 액세스 관리
- 토글을 켬으로 밀고, 사용자 계정 컨트롤에서 예
이 문서는 기계 번역본이라 실제 화면의 메뉴 이름은 조금 다를 수 있다. 비슷한 이름을 찾아 들어가면 된다.
기본으로 지켜주는 폴더는 문서, 사진, 동영상, 음악, 즐겨찾기다. 다른 폴더는 ‘보호된 폴더’에서 추가할 수 있다.
조건이 하나 있다. Microsoft Defender가 기본 백신이고 실시간 보호가 켜져 있어야 작동한대.
프로젝트 폴더를 따로 두고 있으면 거기도 추가해두는 쪽이 맞아 보인다. 믿을 만한 앱이 막히면 ‘제어된 폴더 액세스를 통해 앱 허용’에서 풀어주면 된다고 한다.
3-2-1로 재본 내 백업
CISA(옛 US-CERT) 자료의 3-2-1 규칙은 사본 3개(원본 1 + 백업 2), 저장 매체 2종, 그중 1개는 밖에 보관이다.
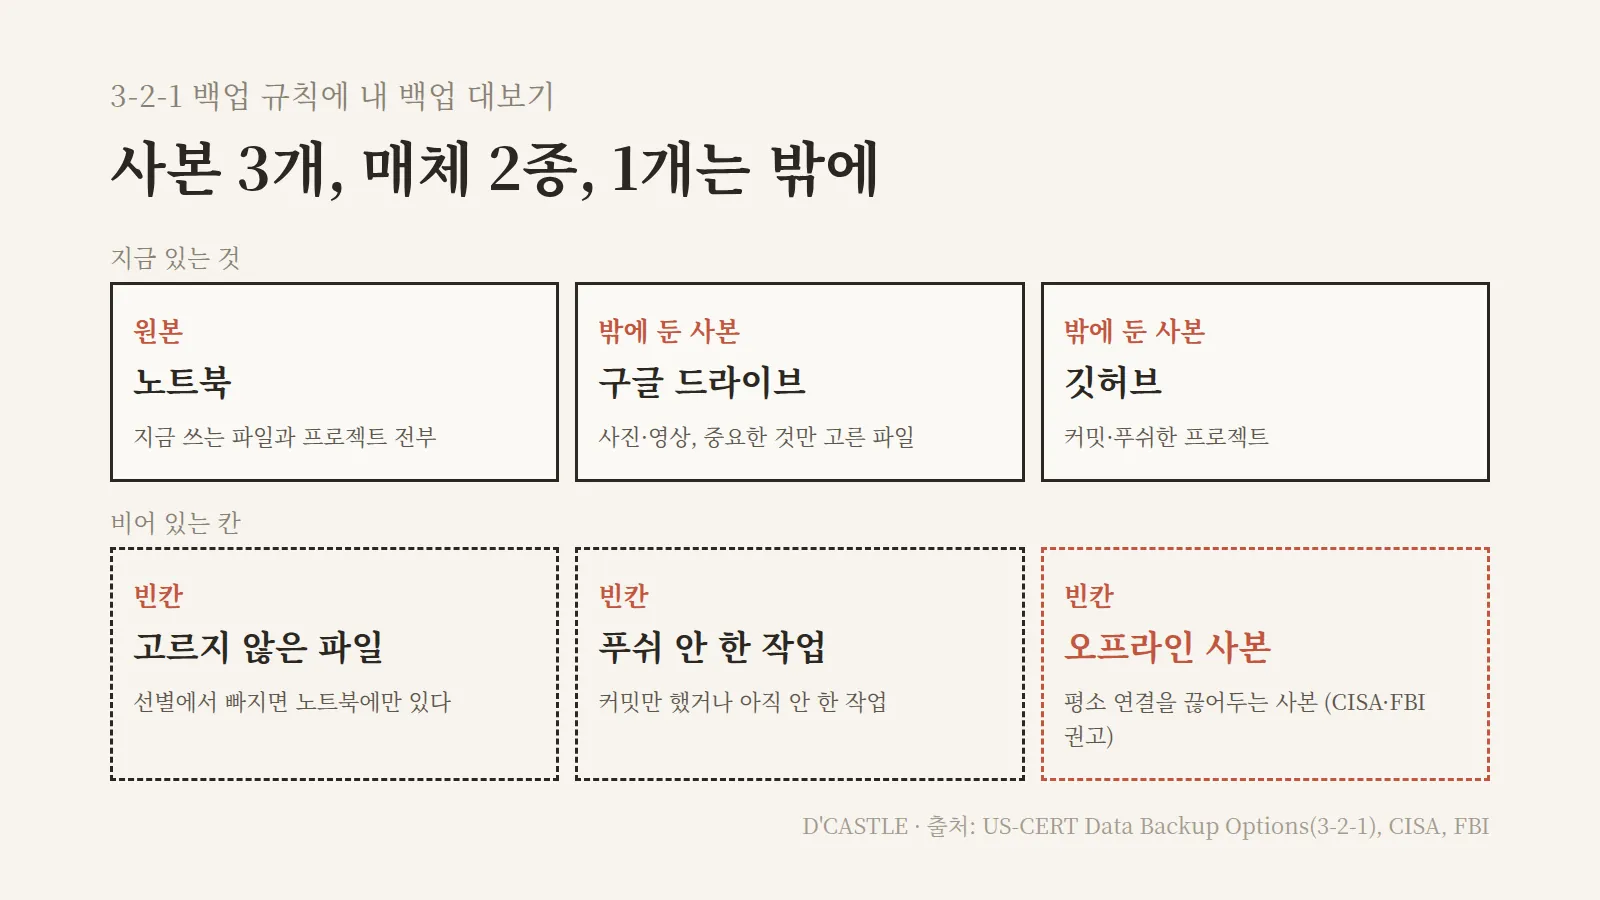
내 걸 대보면 이렇다.
- 원본: 노트북
- 밖에 둔 사본: 구글 드라이브(사진, 영상, 고른 파일), 깃허브(푸쉬한 프로젝트)
- 빈칸: 고르지 않은 파일, 푸쉬 안 한 작업, 평소 연결을 끊어두는 오프라인 사본
구글 드라이브에 올리고 깃허브에 푸쉬해두면 다 된 것 같은데 3-2-1 자로 재보면 오프라인 칸이 비어 있구 고르지 않은 파일은 아예 자리가 없다.
CISA와 FBI가 공통으로 미는 건 랜섬웨어 손이 안 닿는 오프라인 사본이다. CISA는 백업을 정기적으로 되살려보라고도 한다.
몸값을 안 낼 수 있는 힘은 배짱보다 사본에서 나오는 거로구나.
괘씸해서 안 준다는 마음은 그대로다. 그 말을 끝까지 지킬 수 있게 해주는 게 깃허브와 구글 드라이브에 있는 사본인가 보다.
혹시 나처럼 ‘중요한 것만’ 골라서 올려두고 있다면, 윈도우 제어된 폴더 액세스 토글이랑 아직 안 올린 폴더 하나만 먼저 봐두길.
랜섬웨어는 고를 시간을 안 주니까, 고르는 건 평소에 해두는 게 편하다.